
eip7702协议 钱包被授权了怎么解除
发布时间:2026/11/4 12:51:18来源:游吧乐编辑
10 月 29 日 20:05 UTC,币安察觉到异常,随即暂停提现、联系合作方冻结资产。按理说到这一步,失血应该止住了。可链上的钱又往外走了将近四个小时,最后一笔 2,961.9 枚 ETH 直到 23:56 UTC 才在链上最终确认,恶意委托被清掉的时间是次日 00:10 UTC。币安 11 月 3 日发布的初步调查报告里有一句话,解释了这段时差是怎么来的:受影响的热钱包用的是多方计算(MPC),不存在一把可以直接拿起来签字的私钥。这句话的份量比它读起来重得多。
暂停提现,关掉的是入口。链上那笔委托,是另一个东西。
暂停提现关掉的是渠道,不是状态
交易所的提现是一条流水线:用户提交申请、风控核对地址与金额、系统向签名机请求签名、签名机返回、交易广播。中间任何一环断掉,新的提现就发不出去。币安 10 月 29 日切断的正是这条线攻击者本来就是从这条线进来的:先用数月时间拿到工程师的设备,再借内部 AI 工具横向摸到容器部署令牌,最后在 17:15 到 19:56 UTC 之间登录第三名工程师的电脑、部署容器、触发脚本。
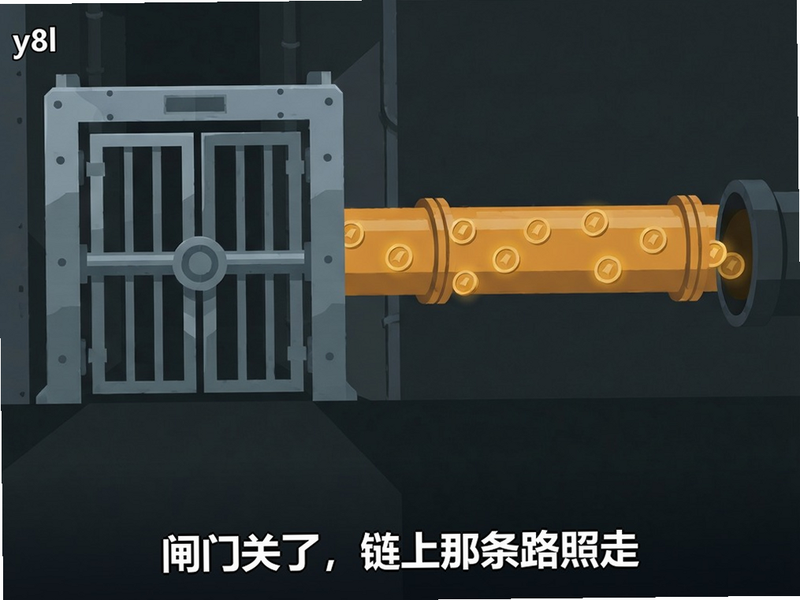
但 EIP-7702 走的不是这条线。它做的事是往目标地址的 code 字段里写一个指针,指向一段外部合约代码。从那一刻起,谁调用这个地址,以太坊虚拟机都会加载指针所指的代码,在这个地址自己的存储和余额上执行。地址没变,私钥没变,余额还在原处,但"这个地址听谁的话"变了。
所以暂停提现之后,攻击者不需要再向币安要签名。他只要调用一次自己部署的清扫合约,用这个地址的身份把余额倒出去。20:20:59 UTC 那笔 type-4 交易带上了 50 份授权;20:24:23 的一次调用搬走 167,464 枚 ETH 和 63 种 ERC-20 代币,其中最大一笔约 16.1 亿 USDT。之后 21:04、21:44、22:39、23:56 UTC 又各扫了一轮。
币安报告里那句"暂停提现和关闭热钱包服务,并不会自动使已经存在的链上授权失效",说的就是这件事。风控的开关装在自己的系统里,而委托装在以太坊的状态树上,两边不在一个世界。理解这层差别,需要先分清热钱包和冷钱包在密钥管理上的位置,相关的基础概念在
里有逐条说明,那里讲的是托管安排,不是这次的具体损失数字。
为什么 50 份授权只需要 1 份生效
EIP-7702 的授权里只有三样东西:链 ID、目标合约地址、Nonce,外加一份签名。没有金额,没有收款方,没有调用数据。协议规定,一笔 type-4 交易里打包的多份授权,Nonce 与账户当前值对不上的会被直接跳过,只花 gas。
攻击者要面对的问题是:Binance 14 那天还在正常给用户提现,Nonce 每秒在跳。他签出授权、广播上链、等打包,中间隔几秒,落位时 Nonce 早就变了。于是他一次签了 50 份,Nonce 从 18,914,775 排到 18,914,824,全部塞进同一笔交易。49 份作废,1 份卡在实时窗口上命中,委托就装上了。
这个细节反过来证明了一件事:攻击者手里没有明文私钥。真有一把钥匙的人,查一下当前 Nonce 就行,不必撒网五十份。他有的东西是"能让签名系统替他签"的能力签名服务认证了调用方身份,却没有判断被要求签的内容本身是不是一笔该签的东西。一笔 50 份连续 Nonce 的委托授权,和一笔普通提现,在只认摘要的签名机眼里没有区别。
撤销是一次签名,而 MPC 里没有"一把钥匙"
这是整份报告里最值得停下来看的地方。
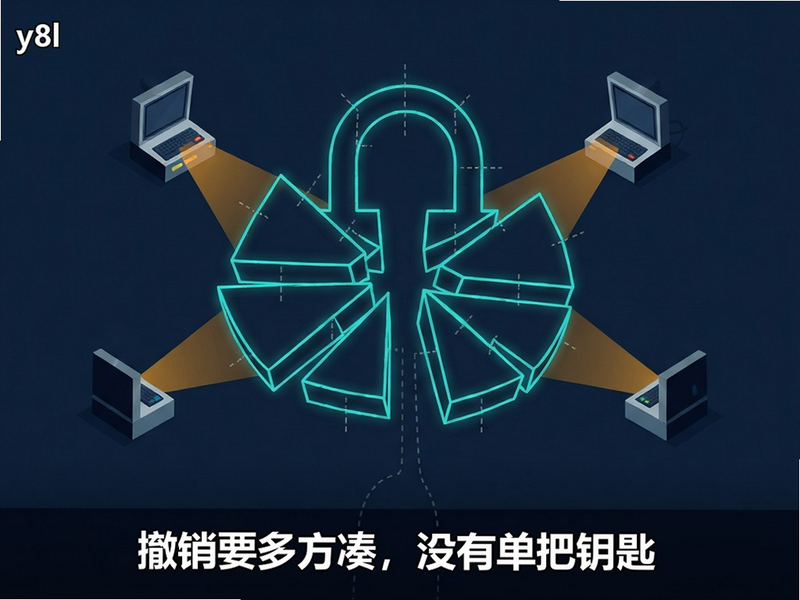
EIP-7702 没有独立的"撤销"按钮。要把委托清掉,唯一办法是让这个地址再签一份新授权,指向零地址,用新授权覆盖旧指针。这个过程需要一次有效签名。在单钥钱包里,这是一秒钟的事,和转一笔账没有区别。
但币安的热钱包用的是 MPC。私钥不以完整形态存在于任何一台机器上,签名是一组参与方各自算出一片份额、再拼成完整签名的过程。这套设计的好处是日常运转时没人能单独偷走钥匙;代价是遇到一个从未预演过的操作,协作流程本身要现搭。币安的原话是"团队需要额外的时间,以单独设计并执行一套特殊的撤销流程"。
于是出现了那四个小时的窗口:从 20:05 暂停提现,到 00:10 委托被清除。中间第三方的记录很刺眼22:55 起币安开始把以太坊、Base、Polygon 上热钱包的余额往冷钱包 20 搬,23:07 前从 Binance 14 转出了 44 种代币;而 21:42 的时候,还有约 2 亿枚 USDT 被补进这个地址,然后被同一段代码扫走。搬仓和清扫在同一个钱包上并行发生,因为一边是币安在动,另一边是攻击者的代码在动。
还有一个容易被忽略的插曲:Tether 在 22:06 UTC 把 Binance 14 本身列入黑名单,Circle 在 23:53 和 23:54 对 Binance 14 与 Hot Wallet 34 做了同样的事。这挡住了攻击者搬稳定币,也顺带让币安自己 22:15 和 23:01 的 USDT 转账失败。发行方冻结是一个外部动作,它不区分谁在调用这个地址。
为什么轮换私钥不算止损
很多人第一反应是:出事了换钥匙不就行了。在这场攻击里,换钥匙只解决了一半。
委托记在地址上,不记在钥匙上。EIP-7702 授权生效后,那个 23 字节的指针写在地址的 code 字段里,是这个账户状态的一部分。你换一把新私钥,地址没变,指针还在,调用这个地址照样执行攻击者的合约。只有当原地址的签名能力重新签出一份指向零地址的授权,旧指针才会被覆盖。这一点和常见的代币 approve 完全不同:approve 可以逐个撤回,7702 没有独立的撤销入口,只有"再签一次覆盖"这一条路。
换句话说,撤销动作本身也要消耗币安的签名能力。若签名基础设施还在攻击者手里,币安签出的撤销请求也可能被劫持这也是为什么团队要先拿回签名服务、重建容器环境,再去处理链上状态。顺序颠倒,撤销本身就成了新的风险点。
这四小时到底暴露了什么
把它归到"EIP-7702 有漏洞"是不准确的。这个标准 2025 年 5 月随 Pectra 升级上线,本身没有引入新的签名伪造路径,出事的是签名之前那道判断,以及事发之后的处置能力。
真正被暴露的是两类能力缺口。第一类是签名策略只认识"金额"和"地址"两个字段。7702 授权这两栏都是空的它改的不是转多少,是这个地址是什么。一条只校验金额上限和收款地址白名单的规则,对一份把地址托付给陌生合约的授权没有任何可校验项。
第二类是撤销 runbook 没有提前写好。这不是币安独有的问题。所有用 MPC、多签或 HSM 管热钱包的机构,都在日常流程里优化了"怎么签得快、怎么签得安全",很少去演练"签错了怎么收回来"。而这个动作恰恰是最不容易临时凑出来的:它要求多个参与方在压力下按一个没跑过几遍的流程对齐,还要处理在途交易23:56 那笔 2,961.9 ETH 是"此前已广播、一直处于待确认状态",说明撤销之后队列里还有东西要清。
| 时间(UTC) | 动作 | 为什么这一步不解决问题 |
|---|---|---|
| 20:05 | 首个异常转出,币安暂停提现 | 关的是发起渠道,链上委托仍在 |
| 20:20 | 50 份授权上链,1 份生效 | 委托成为地址状态的一部分 |
| 20:24 | 单次调用扫走 167,464 ETH | 不需要新签名,无需经过币安系统 |
| 21:42 | 2 亿 USDT 被补入该地址 | 补多少扫多少 |
| 22:55 | 开始把余额搬向冷钱包 | 搬的是还没被扫走的部分 |
| 23:56 | 最后一笔 2,961.9 ETH 确认 | 在途交易在撤销前落地 |
| 00:10 | 签出指向零地址的新授权 | 委托清除,此后无新转出 |
对普通持币人来说,这段故事的可迁移部分不在交易所内部。个人钱包同样可以被 7702 委托改掉执行逻辑,区别只在于余额规模。判断标准也简单:如果你的钱包软件弹出一个"升级账户""启用智能功能"的请求,而它没有明确告诉你要把执行权交给哪个合约、这个合约能做什么,那就属于同一类空字段授权。这类请求没有金额可看,只能看目标合约。想把资产挪到自己掌钥的地方,钱包的基础配置与助记词保管流程可以先在
里对照一遍,那里解决的是"怎么存",本篇讨论的是"存好之后谁还能动它"。
至于币安,报告给出的整改是重建钱包系统与内部 AI 工具、更换设备、停用相关凭证与令牌、全员设备扫描、强化基于 AI 的行为异常检测,并聘请第三方做独立审查,部分技术细节继续保密。MPC 撤销流程是否已经写成常规演练项,报告没有说。这恰恰是下一次遇到同类事件时最该被回答的问题:不是有没有钥匙,而是多久能把不该在的东西清掉。
资料来源
币安《2026 年 10 月 29 日安全事件:初步调查结果与应对更新》,2026 年 11 月 3 日,https://www.binance.com/zh-CN/square/profile/binancezh
财新《币安:一场假面试引发的 63 亿美元加密货币劫案》,2026 年 11 月 4 日,https://finance.caixin.com/2026-11-04/102500748.html
Bitcoin Magazine《Binance Says $6.34B Hack Began With Fake Job Interview》,2026 年 11 月 3 日,https://bitcoinmagazine.com/news/binance-says-6-34-billion-hack-job
The Block《Binance says hackers used fake job interview, internal AI tool》,2026 年 11 月 3 日,https://www.theblock.co/news/business/2026-11-03-binance-hack-incident-report-north-korea-fake-job-interview-ai-tool-432406
Hypernative《Inside the largest crypto theft of all time》,2026 年 10 月,https://www.hypernative.io/insights/blog/inside-the-largest-crypto-theft-of-all-time-the-6-3b-binance-hot-wallet-drain
Nexus Mutual《Binance: Incident Report》,2026 年 10 月,https://nexusmutual.io/blog/binance-incident-report
Crystal Intelligence《Binance hack: what we know & what teams should do now》,2026 年 10 月,https://crystalintelligence.com/investigations/binance-hack-what-we-know-what-teams-should-do-now/
Phoenix Security《Binance $6.3B Hack: How a Compromised DevOps Laptop Reached the Hot-Wallet Signer》,2026 年 11 月 2 日,https://phoenix.security/binance-hack-devops-laptop-hot-wallet-signer-eip-7702/
律动 BlockBeats《EIP-7702 不是币安 63 亿美金被盗的主因,如何拿到签名才是》,2026 年 10 月 30 日,https://news.marsbit.co/20261030104908913418.html
PANews《币安披露安全事件初查结果:从虚假招聘到 AI 工具失陷》,2026 年 11 月 4 日,https://www.panewslab.com/zh/articles/01a1a1f3-f83c-72b0-9ff3-f09835ad5432
最新文章
-
小兜记账AI语音记账怎么用,问答式记账软件真的靠谱吗
小兜记账(AI语音记账)到底怎么用?问答式记账软件真的靠谱吗?本文用大白话讲清语音记
更新:26-11-04
-
胜利女神新的希望克劳斯特值得抽吗 胜利女神新的希望克
克劳斯特11月4日进池,2%概率、200张金票,辅助型水冷代码。她的增益分成两档:三次速
更新:26-11-04
-
以太坊的燃料费是从哪里转来的 以太坊gas费用
以太坊今年手续费是真降了,但降在哪个环节、谁省了钱、ETH 的销毁为什么跟着熄火,三
更新:26-11-04
-
GoMami流量用完会怎样?六档套餐超额后限速20kb/s,提
六档都写着 1000GB 到 5000GB,真正决定体验的是超额那天:官网说法是降到 20 kb/s 直
更新:26-11-04
-
鲤慧生活圈怎么用才省心?日常缴费与邻里服务真能一站
鲤慧生活圈怎么用才省心?这篇把日常缴费、邻里服务、物业报修这些事挨个试了一遍,说
更新:26-11-04
-
松鼠掌柜展业宝怎么用?新手如何快速上手并提升展业效
松鼠掌柜展业宝怎么用?这篇从下载注册到日常展业全流程拆解,手把手教新手快速上手松
更新:26-11-04
COMMENTS 网友评论





推荐文章
热门文章
 2026年世界杯小组赛好看吗?世界杯2026
26-05-14
 2026年世界杯预选赛在哪里看 世界杯足球
26-05-14
 VMware ESXi 9.0如何使用 ESXi 9.0激活
25-09-15
 2026捕鱼游戏那个最火 捕鱼游戏推荐哪个
26-01-16
 lmarena生成手办指令 lmarena怎么生成3
25-09-02
 HttpCanary怎么用 httpcanary打不开如何
25-09-02
 黄金交易平台app排行榜 贵金属黄金交易
25-07-14
 追番动漫软件推荐app2026 追番的免费软
25-07-14
 永久免费的追剧软件无广告 2026永久免费
25-07-14
 和平精英手游是刺激战场吗 腾讯光子和平
19-05-08