天锐蓝盾怎么用才安全 如何设置天锐蓝盾防泄密更有效
发布时间:2026/10/14 7:53:02来源:小编
天锐蓝盾这东西,装上了不代表就安全了。我见过太多人,软件一装、服务一开,就觉得万事大吉,结果真出了事才发现策略是默认的,权限是全开的,加密是没启用的。说白了,天锐蓝盾怎么用才安全,核心就一句话:别偷懒,该配的地方一个都别省。下面我把自己踩过的坑和后来摸索出来的设置思路捋一遍,都是实际能落地的操作,不整虚的。
先搞清楚天锐蓝盾到底在防什么
很多人一上来就研究功能菜单,其实方向就偏了。你得先明白天锐蓝盾的防护逻辑,它是围绕数据流转来做文章的。文件从哪来、存哪、谁能看、能不能拷走、能不能外发,这一整条链路都是它管的范围。
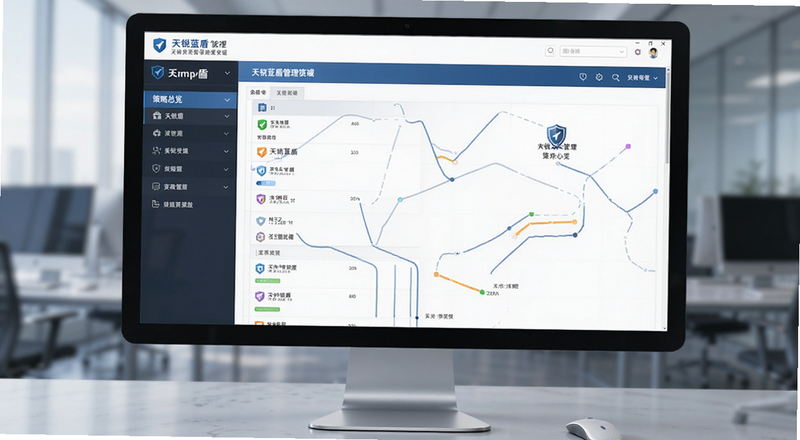
我刚开始用的时候,以为装完就自动加密了,后来发现根本不是。默认状态下很多策略是关闭的,需要你手动去开。所以第一步不是急着设密码,而是先打开管理端,把策略总览看一遍,哪些是关闭状态、哪些是默认放行,心里有个数。
另外提醒一句,天锐蓝盾的透明加密和强制加密是两码事。透明加密是员工无感知的,打开文件自动解密、保存自动加密;强制加密则是所有新生成的文件都必须加密。你要是没搞清楚就乱开,要么员工用起来天天报错,要么加密形同虚设。
权限分配别搞一刀切,按部门按岗位来
这是最容易出问题的地方。我见过有公司图省事,所有人给一样的权限,结果销售能看研发的图纸,行政能导出财务的数据。天锐蓝盾的权限体系其实挺细的,但你得花时间配。
我的建议是按部门+岗位两个维度来分。比如研发部,普通工程师只给查看和编辑权限,不允许外发、不允许截屏、不允许打印;研发主管可以多一个审批外发的权限。销售部反过来,外发需求多,但只能外发自己跟进的客户资料,跨部门文件一律走审批。
还有一点,天锐蓝盾的角色继承功能挺好用,但别偷懒全用继承。有些特殊岗位该单独建角色就单独建,不然一个角色出问题,底下全遭殃。
加密策略要分类型,别所有文件一个标准
天锐蓝盾支持按文件类型、按进程、按目录来设加密策略,这个灵活性要用起来。我一开始就是所有Office文档统一加密,结果发现有些公开的模板文件也被加密了,发给客户人家打不开,尴尬得要命。
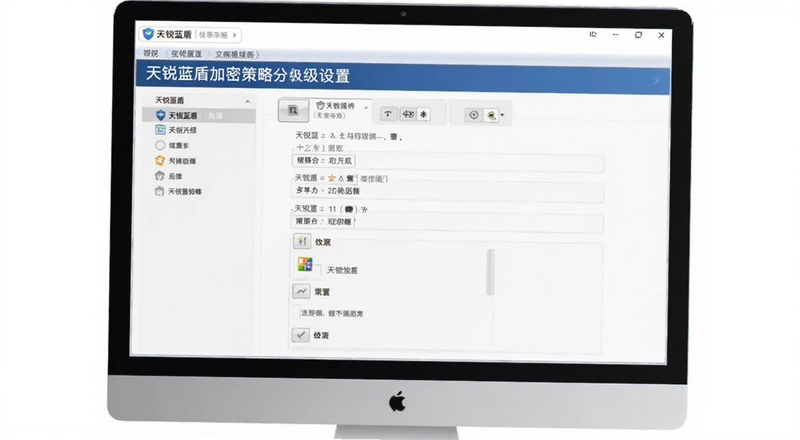
后来改成分级加密:核心设计图纸、源代码、客户合同这类,强制加密,离开公司环境就是乱码;日常办公文档,透明加密就行,内部正常流转;对外公开的宣传资料、报价单模板,走解密外发流程,审批通过后自动解密。
这里有个细节,天锐蓝盾的外发文件可以设置打开次数、有效期、是否允许另存。我一般给客户的外发文件设3次打开、7天有效,过期自动失效,防止二次扩散。
外发管控和截屏水印,这两个必须开
天锐蓝盾防泄密最直接的两个功能就是外发管控和屏幕水印。外发管控不用多说,所有外发文件必须走审批,审批记录留痕,谁发的、发给谁、什么时候发的,一清二楚。
屏幕水印我强烈建议开。有人觉得水印影响体验,但你想想,员工用手机拍屏幕,水印上带着他的工号和时间,谁敢随便拍?天锐蓝盾的水印支持明文水印和暗水印,明文就是肉眼可见的,暗水印是隐藏的,出了事可以追溯。
还有剪贴板管控也别忽略。很多人防住了文件外发,忘了复制粘贴这条路。天锐蓝盾可以设置禁止复制加密文件内容到非加密程序,这个开关一定要打开。
日志审计和报警,别等出事才看
天锐蓝盾的日志系统其实挺全的,但很多人装完从来不看。我现在的习惯是每周扫一遍异常操作日志,重点看几个指标:非工作时间大量访问、短时间内频繁外发申请、解密操作次数突增。
报警规则可以自定义,比如设置“单日外发超过5次触发报警”、“非工作时间访问加密文件触发报警”。天锐蓝盾支持邮件和短信通知,管理员手机就能收到。
说个真实经历,有次半夜收到报警,某个账号在凌晨2点连续访问了十几个加密文件。第二天一查,是员工把账号借给离职同事了。要不是报警及时,那些客户资料可能就被拷走了。
移动端和U盘管控,这两个口子要堵住
现在很多人用手机办公,天锐蓝盾有移动端管理功能,但默认配置不一定适合你。我建议把移动端外发单独设策略,允许查看但不允许下载和转发。
U盘管控也是老生常谈,天锐蓝盾可以设置U盘白名单,只有注册过的U盘才能在公司电脑上用,而且从公司电脑拷出去的文件自动加密。未注册的U盘插上去直接拒绝访问,连盘符都不显示。
还有网络传输管控,比如禁止通过微信、QQ、网盘外发加密文件。天锐蓝盾支持进程管控,把这些程序加入监控列表,一旦检测到传输加密文件就拦截并记录。
定期检查和策略更新,别设完就不管了
天锐蓝盾的策略不是设一次就一劳永逸的。人员会变动、业务会调整、新的泄密手段会出现,所以定期复查很重要。我一般每个月做一次策略审查,看看有没有离职员工的账号没禁用、有没有新入职员工权限给大了、有没有新的文件类型需要纳入加密范围。
另外天锐蓝盾的版本更新也要关注,新版本通常会修复一些绕过漏洞、增加新的管控维度。但别急着第一时间升级,先在测试环境跑一遍,确认不影响业务再推全员。
最后说个心态问题,天锐蓝盾是工具,不是万能药。制度+培训+工具三管齐下才有效。你策略设得再严,员工不知道、不理解、不配合,照样出问题。所以定期的安全培训也别省,让大家明白为什么要这么设,比单纯用制度压着管用得多。
常见问题FAQ
问:天锐蓝盾装了之后电脑变卡是怎么回事?
答:大概率是加密策略设得太宽了,所有文件都走加密解密流程,CPU占用自然高。建议把不重要的目录排除掉,只加密核心数据目录。另外天锐蓝盾的文件类型过滤也要配,别什么格式都加密。
问:天锐蓝盾外发文件客户打不开怎么办?
答:检查外发时选的是不是解密外发。如果选了加密外发,客户需要装天锐蓝盾的阅读器才能打开。一般给外部客户发文件,走审批流程后选解密外发,对方直接就能看。
问:天锐蓝盾能防住手机拍照泄密吗?
答:完全防住不可能,但屏幕水印能起到追溯和震慑作用。明文水印让拍照的人知道会被追责,暗水印可以在事后取证。配合公司制度,效果还是可以的。
最新文章
-
图片压缩助手怎么用才能把图片压缩到最小又不模糊
图片压缩助手怎么用才能把图片压缩到最小又不模糊?这篇分享几个亲测有效的实操技巧,
更新:26-10-14
-
币安官网怎么注册账户及实名认证操作步骤
很多新手拿到币安官网地址后不知道从哪下手,这篇就手把手讲清楚binance.com官网怎么注
更新:26-10-14
-

天锐蓝盾怎么用才安全 如何设置天锐蓝盾防泄密更有效
天锐蓝盾怎么用才安全?很多新手装完就默认跑,结果该拦的没拦、该防的没防。本文从实
更新:26-10-14
-
轻断食期间饿了怎么办 完美轻断食帮你科学应对饥饿感
轻断食期间饿了怎么办?完美轻断食帮你科学应对饥饿感。本文结合真实实测经验,分享轻
更新:26-10-14
-
币安提现到国内银行卡被冻结怎么办
币安提现到国内银行卡被冻结怎么办?很多朋友遇到这种情况第一反应就是慌,其实先别急
更新:26-10-14
-
灵兽怼翻天无限金钱钻石怎么获得 灵兽怼翻天无限钻石版
灵兽怼翻天无限金钱钻石怎么获得?灵兽怼翻天无限钻石版真的能无限刷吗?本文实测多个
更新:26-10-14
COMMENTS 网友评论
推荐文章
热门文章
 2026年世界杯小组赛好看吗?世界杯2026
26-05-14
 2026年世界杯预选赛在哪里看 世界杯足球
26-05-14
 VMware ESXi 9.0如何使用 ESXi 9.0激活
25-09-15
 2026捕鱼游戏那个最火 捕鱼游戏推荐哪个
26-01-16
 lmarena生成手办指令 lmarena怎么生成3
25-09-02
 HttpCanary怎么用 httpcanary打不开如何
25-09-02
 黄金交易平台app排行榜 贵金属黄金交易
25-07-14
 追番动漫软件推荐app2026 追番的免费软
25-07-14
 永久免费的追剧软件无广告 2026永久免费
25-07-14
 和平精英手游是刺激战场吗 腾讯光子和平
19-05-08