API接口安全怎么保障 常见漏洞与防护措施有哪些
发布时间:2026/9/18 7:48:52来源:币圈资讯
最近跟几个做开发的朋友聊天,发现大家伙儿对API接口安全这事儿,态度挺两极的。有人觉得“我这小破站,谁闲着没事攻击我啊”,也有人被搞过一次,半夜爬起来改代码,从此落下病根,看谁都像黑客。其实吧,API接口安全这事儿,说复杂也复杂,说简单也简单,关键是你得知道坑在哪儿。今天咱就掰开揉碎了聊聊,API接口安全怎么保障,常见漏洞与防护措施有哪些,争取让大伙儿看完心里有个底。
API接口安全到底是个啥?为啥老出问题?
说白了,API接口就是你前端跟后端、或者你系统跟别人系统之间说话的那个通道。你点个外卖、刷个视频、登录个账号,背后都是一个个API在跑。问题就出在这儿,这通道要是没看好,别人就能顺着摸进来,拿你的数据、改你的东西,甚至把你服务器搞瘫。我见过最离谱的一个案例,某小公司后台接口没做鉴权,结果被人爬走了全部用户手机号,老板差点进去喝茶。所以别觉得API接口安全离你远,只要你的应用还在跑,这跟弦就得绷着。
那为啥API接口老出问题呢?我琢磨着,一是现在开发节奏太快,大家都赶功能,安全往后放;二是很多新手对HTTP协议、鉴权机制理解不深,写出来的接口跟筛子似的;三是有些老系统年久失修,用的还是十几年前的思路,漏洞早就公开了但没人管。这些原因凑一块,API接口安全就成了重灾区。
常见的API接口漏洞都有哪些?你中招了没?
说到漏洞,那真是五花八门,但我挑几个最常见的、也是咱们普通开发者最容易踩的坑,挨个说说。
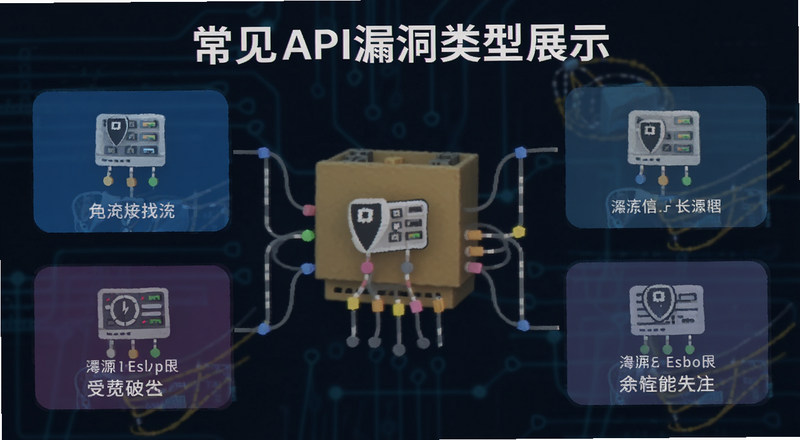
第一个,越权访问。这玩意儿太常见了。举个例子,你写了个查订单的接口,地址是 /api/order/123,用户A登录后能查自己的订单123。但如果你没在后台校验这个订单是不是属于当前用户,那用户A把123改成124,就能看到别人的订单了。这叫水平越权。还有一种垂直越权,就是普通用户通过改参数,访问到了管理员才能用的接口。我当年就犯过这错,测试的时候没注意,上线后被一个白帽子提醒,吓出一身冷汗。防护措施很简单,每个接口在操作数据前,必须校验当前登录用户有没有权限动这个资源,别嫌麻烦,这是底线。
第二个,注入攻击。SQL注入、命令注入,这些老生常谈但依然有效。比如你接口里有个搜索功能,用户输入个 ' or 1=1 --,你直接把拼到SQL里,那数据库就裸奔了。现在虽然很多框架帮你挡了一层,但如果你手写SQL或者用了一些不安全的ORM方法,照样中招。防护措施就是参数化查询,别拼字符串,用户输入的东西永远不要直接信。
第三个,敏感信息泄露。有些接口返回的数据太实在了,用户信息里把密码哈希、手机号、身份证号全带回来,前端还不做处理,F12一看全都有。还有的错误信息里直接把数据库表名、服务器路径给吐出来,这等于给攻击者递刀子。防护措施就是接口返回字段要精简,不该给的坚决不给,错误信息统一处理,别把内部细节暴露出去。
API接口安全怎么保障?这些防护措施你得安排上
知道了漏洞在哪儿,咱就得对症下药。下面这几条防护措施,都是我这些年摸爬滚打总结出来的,不一定高大上,但管用。
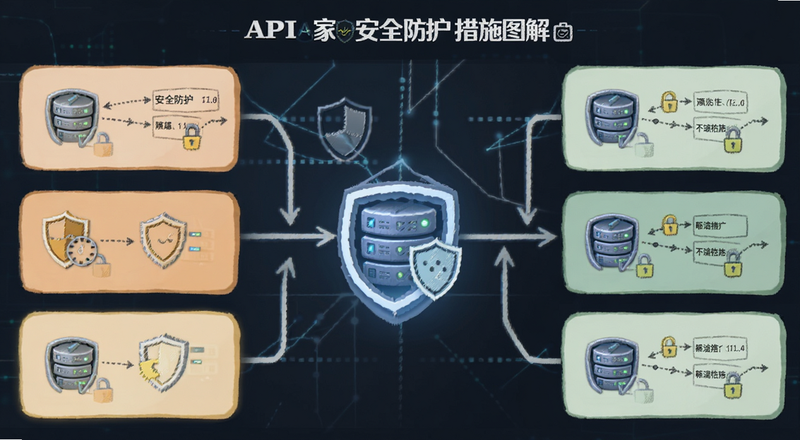
第一,做好身份认证和鉴权。别用自己瞎琢磨的token方案,老老实实用JWT或者OAuth2,该有的签名、过期时间、刷新机制都配上。每个接口都要校验token,别偷懒搞什么“内部接口不用认证”,内部接口被攻破的例子还少吗?鉴权这块,建议用RBAC模型,角色和权限分离,代码里写清楚谁能干啥。
第二,参数校验必须严格。前端校验是为了用户体验,后端校验是为了安全。所有入参,不管是query、body还是header,都要做类型、长度、格式的校验。比如用户ID必须是数字,你就别让它传字符串进来。用一些校验库比如validator.js,能省不少事。还有,别忘了限制请求频率,防止暴力破解和CC攻击。
第三,加密和脱敏。敏感数据在传输过程中必须用HTTPS,这都2025年了,别再裸奔HTTP了。存储的时候,密码用bcrypt或者argon2哈希,别用MD5,那玩意儿早破了。返回给前端的数据,手机号中间四位打星号,身份证号只留后四位,这些细节能大大降低泄露风险。
第四,日志和监控。别等出事了才去翻日志。所有API调用都要记日志,包括谁调的、调了啥、参数是啥、返回啥、耗时多少。一旦发现异常,比如某个IP短时间大量请求,或者某个接口错误率飙升,立马告警。我现在的习惯是,每个项目上线前先把日志和监控配好,不然睡觉都不踏实。
第五,定期做安全测试。自己写代码容易有盲区,找个安全扫描工具跑一跑,或者请个靠谱的白帽子测一测。OWASP API Security Top 10 是个很好的参考,照着那个清单一条条对,能发现不少问题。别心疼那点测试钱,真被拖库了,损失可不止这点。
API闭安到底靠不靠谱?聊聊我的真实感受
最近老看到有人搜“API闭安”,我一开始还纳闷这是啥新词儿,后来才明白,估计是打错字了,想搜“API安全”结果输入法给带偏了。不过既然有人搜,我就顺嘴说两句。市面上确实有一些号称能一键解决API安全的产品,什么API网关、WAF、RASP,听起来挺唬人。我的看法是,这些工具能用,但别指望它们能包治百病。工具能帮你挡掉一些通用攻击,但业务逻辑漏洞,比如越权、支付逻辑篡改,还得靠你自己在代码里写清楚。我见过太多人买了安全产品就觉得高枕无忧,结果业务逻辑上被人薅了羊毛,哭都来不及。所以啊,API接口安全这事儿,工具是辅助,意识才是根本。
新手常问的几个问题,一次性说清楚
后台收到过不少私信,问的都是些很具体的问题,我挑几个有代表性的答一下。
API接口安全吗?我用的框架自带防护,是不是就不用管了?框架自带的防护能帮你挡掉一些常见问题,比如XSS、CSRF,但越权、逻辑漏洞这些,框架可管不了。就好像你买了辆带安全气囊的车,但你不系安全带,该出事还是出事。所以别完全依赖框架,自己心里得有根弦。
如何快速检查我的API有没有明显漏洞?教你个笨办法但很有效:把你所有接口列出来,然后模拟一个普通用户,试试能不能访问到别人的数据,能不能调用管理员接口,参数改一改会不会有意外结果。再拿个扫描工具跑一遍,基本能发现七八成的问题。
API接口安全防护会影响性能吗?会有一点,比如加解密、鉴权校验都需要时间。但这点性能损耗,跟数据泄露的风险比起来,根本不值一提。而且现在硬件便宜,加个缓存、优化下代码,性能影响可以忽略不计。别为了省那几毫秒,把整个系统置于危险之中。
最后唠几句实在的
API接口安全这事儿,没有一劳永逸的解决方案,它是一个持续的过程。今天堵住了这个漏洞,明天可能又冒出新的攻击手法。但只要你把基础打牢了,身份认证、参数校验、权限控制、日志监控这几样做到位,就能挡住绝大部分低级攻击。剩下的,就靠持续学习和关注安全动态了。别嫌麻烦,做开发的,谁还没被安全漏洞坑过几次呢?坑过之后长记性,把该补的补上,就行了。希望这篇唠唠叨叨的文章,能让你对API接口安全多一分重视,少踩一个坑,那我就没白写。
最新文章
-
量化币按怎么选 2026年量化币按平台推荐与避坑指南
2026年量化币按怎么选?本文手把手教你从手续费、安全性、策略支持三个维度挑平台,整
更新:26-09-18
-
API币安接口对接常见问题解答 新手如何快速配置API
API b安接口对接总报错?新手怎么快速配置API?这篇把常见坑一次讲透,从创建密钥、权
更新:26-09-18
-
币安API接口怎么用 新手如何快速调用Binance API
币安API接口怎么用?这篇教程手把手教新手快速调用Binance API,从注册密钥、配置权限
更新:26-09-18
-
量化交易在必安平台如何设置止盈止损
很多朋友在必安做量化交易,却不知道怎么设置止盈止损。本文手把手教你必安平台量化策
更新:26-09-18
-
量化币安交易所怎么选策略才稳
量化币安交易所怎么选策略才稳?这篇内容从普通用户角度出发,聊聊币安量化交易里策略
更新:26-09-18
-
API币安接口对接教程常见问题解答
本文整理API币安接口对接教程常见问题解答,从注册开通、密钥权限、签名报错到限频处理
更新:26-09-18
COMMENTS 网友评论
推荐文章
热门文章
 2026年世界杯小组赛好看吗?世界杯2026
26-05-14
 2026年世界杯预选赛在哪里看 世界杯足球
26-05-14
 VMware ESXi 9.0如何使用 ESXi 9.0激活
25-09-15
 2026捕鱼游戏那个最火 捕鱼游戏推荐哪个
26-01-16
 lmarena生成手办指令 lmarena怎么生成3
25-09-02
 HttpCanary怎么用 httpcanary打不开如何
25-09-02
 黄金交易平台app排行榜 贵金属黄金交易
25-07-14
 追番动漫软件推荐app2026 追番的免费软
25-07-14
 永久免费的追剧软件无广告 2026永久免费
25-07-14
 和平精英手游是刺激战场吗 腾讯光子和平
19-05-08