
印度把币圈盗币定性成自动攻击 提币白名单和风控流水为什么都拦不住
发布时间:2026/11/5 9:25:31来源:本站编辑
11 月 4 日,印度计算机应急响应组(CERT-In)发了一份编号 CIAD-2026-0058 的公告,把它在 10 月 9 日首次通报的攻击活动重新定性:一个被命名为 CRAFTY FALCON 的攻击方,使用公开可得的 AI 渗透工具,在金融机构内部以机器速度完成攻击链。这份更新之所以值得单独拿出来讲,是因为它第一次在官方文件里把 加密货币交易所与虚拟数字资产服务商写进了受影响主体清单,并明确写了损失形态:钱包密钥被窃、钱包资金被划走。同时公告承认,已经收到过上一版受限通报、也做过补救措施的机构,仍然被再次攻破。
大多数人看到这类新闻,第一反应是问「哪家交易所」。这份文件没给名字,也没给损失金额,追问下去只会有传闻。更有用的问题是另一条:当攻击者不骗你,而是直接调用交易所已经被授权的那套转账接口时,我们平时依赖的三道防线(短信验证码、提币白名单、大额人工审核)分别还能挡住什么。
从「骗一个人」到「说服系统」
10 月那份初版通报描述的攻击链,落在非银贷款公司和支付机构身上:攻击者先拿下暴露在公网的测试环境和有文件上传漏洞的应用,再偷出支付网关与协作银行的 API 凭据,然后从机构自己的白名单 IP 里调用放款接口。交易里带的贷款编号是编的,额度超过单笔上限,钱直接进了分散在多家银行的马甲账户。整个过程中,开户、实名、额度校验、收款人核验这些应用层关卡全部被绕过,因为请求压根没走那个环节。
11 月 4 日的更新把这套打法标准化了。四个 AI 工具被点名:ARTEX 系列(基于大语言模型的渗透工具)、PentAGI(自主多智能体渗透测试系统)、Cairn 攻击搜索引擎,以及 CyberStrikeAI 框架。公告对它们的描述是「可自主执行完整攻击链」,能快速生成并迭代大量定制攻击脚本,并根据目标响应自动调整载荷。配套的基础设施每隔几小时到几天更换 IP,规避封禁。
真正让防守方吃亏的,是那笔一卢比的转账
公告里有一条细节最容易被当成技术枝节跳过:攻击者会先发起极小金额的测试交易(例如 1 卢比),验证这条未授权的资金通路是否真的能通,确认之后再执行大额划转。在加密货币场景里,这个动作对应的就是一笔几乎不花手续费的提币或归集。
这一笔的价值不在于金额,而在于它一次性验证了四件事:密钥是不是还活着、出金地址有没有被加白、风控阈值卡在哪里、到账需要多久。对防守方来说,这等于攻击者在正式动手前,已经用最小的代价把整套风控参数测了一遍。而大多数交易所的告警规则,恰恰不会为一笔 1 美元的提币响铃。
同一份文件还列出另外两条不靠漏洞的手法。一条是借第三方抓取服务的 IP 段绕过白名单:内容加速和应用商店审核抓取器本身就要访问任意 URL,攻击者只要让这些服务去请求自己的目标,流量就带着「可信」来源进来了。另一条是修改客户端应用包,让篡改过的包直接调用交易接口,专门打那些「只有官方 App 才会调我接口」的设计假设。
把三道关卡拆开看,各自剩多少
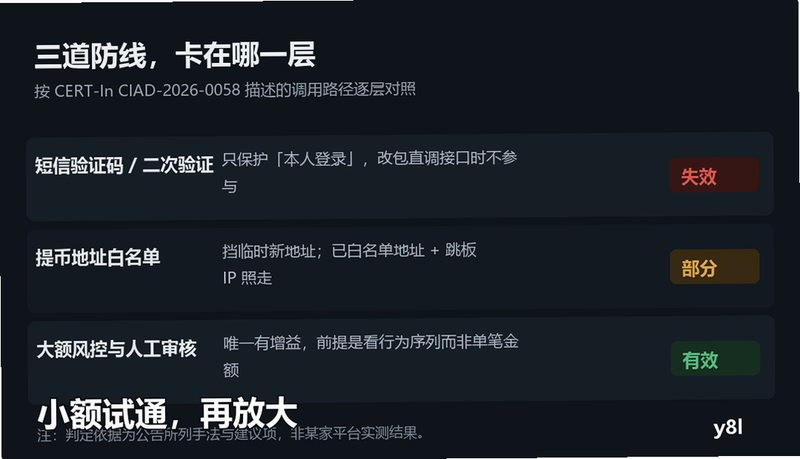
短信验证码与二次验证
这两项保护的是你本人操作账号这件事。攻击者如果走的是改包直接调接口,或者拿到了长期有效的 API 凭据,那么登录环节的验证根本不参与。公告建议里有一条很直接:禁止源码和构建流程里硬编码令牌,把长期令牌换成短时效、最小权限的令牌并轮换。换句话说,防守的重心从「证明你是本人」变成了「证明这个请求确实是按业务规则发出来的」。
提币白名单
白名单假设的是地址是攻击者不知道的、改不了的。当攻击者拿的是机构自己的凭据,他可能在白名单里本来就有一个合法出口,也可能通过上面说的跳板 IP 让请求看起来来自内部。公告把「用身份认证替代 IP 白名单」列为建议项,理由就在这:IP 能借,身份密钥不能借(前提是密钥没有一起被偷)。
大额风控与人工审核
这是三道里唯一有真实增益的一道,但它的有效性取决于是否在看行为序列而不只看单笔金额。公告给出的对应建议是:对新收款人先出现小额测试转账、随后紧跟大额转账的组合直接告警并挂起审核;再加上新收款人冷静期、金额区间异常检测和转账频次规则。这些规则不难写,难的是默认没开。
链上证据在这里帮不帮忙
这次和 11 月 4 日那起法国银行 1.33 亿美元案件的处境不同。那起案子有链上流向可追,有 ZachXBT 之类的独立分析者指认,资金经过几家交易所的痕迹能拼出来。CERT-In 这份通报对加密货币交易所的部分没有给出任何地址、交易哈希或金额,所以现在没法用链上数据去验证「哪家、多少、什么时候」。
能做的是另一件事:把公告描述的手法当成一份自查清单。如果一个平台的提币接口允许客户端改包后直接调用,如果 API 密钥可以长期不过期,如果新地址第一次提币不设冷静期,那么它在公告描述的攻击链上就是敞开的,不管它这次有没有被选中。
市场在这一天给出的读数
写稿时的现货报价(北京时间 11 月 5 日 10 点 50 分前后,取自币安 USDT 交易对):比特币 80,658 美元,24 小时涨 5.24%;以太坊 2,432 美元,涨 7.82%;SOL 96.52 美元,涨 5.56%;BNB 717.59 美元,涨 3.90%。恐慌与贪婪指数从 11 月 3 日的 26(恐慌)、11 月 4 日的 34,回到 50(中性)。
这个组合值得留意:一份评级为 Critical、点名交易所资产被窃的官方通报出来,市场却处在选举后的风险偏好修复里。安全事件对价格的影响,取决于它是否伴随可量化的损失和可追责的主体,这份文件两样都没提供,所以它在定价上是无声的。这不是市场迟钝,是信息本身没有落到可交易的层面。

如果要把这份文件用在自己身上
公告给机构列了二十多条建议,对个人用户有意义的其实只有三条,而且都指向同一件事:减少「凭据一丢就全丢」的面。
第一条,把长期不过期的 API 密钥清掉,只留确实需要的权限,能限 IP 就限 IP。公告专门提到要监控「从服务器等非开发主机发起的 LLM API 调用」,这一条对个人同样适用:如果你的交易所密钥从来没在别处用过,却出现了陌生 IP 的调用记录,那基本可以确定是泄露而不是误报。
第二条,提币地址白名单要开,同时接受它的局限。它挡的是「攻击者临时填一个新地址」这种最常见的情形,挡不住「攻击者拿到你的凭据后往已白名单地址转」。所以第三条同样必要。
第三条,给账户设一个提币总额上限和到账延迟,尤其是新设备、新 IP 登录后的前几个小时。公告推荐的「新收款人冷静期」在个人账户上对应的就是这个设置。它不会阻止被盗,但会把一次性清空变成一次能被你发现并中止的操作。
这套判断会在哪里失效
需要说清楚三件事,否则上面的推演会被读成结论。
第一,公告没有指明任何一家加密货币交易所,也没有给出被盗金额,所以不能据此推断某个平台「已经出事」或「肯定安全」。它描述的是手法,不是某一起已确认的案件。
第二,AI 工具在这类攻击里的角色,容易被夸大也容易被低估。公告的证据是「大量功能等价、快速迭代的定制脚本」这种形态特征,以及点名了四个公开工具。这能说明攻击的迭代速度和成本变了,但不能反推出「没有 AI 就防得住」。10 月那份初版通报里,攻击者用的是硬编码令牌、无 MFA 的远程服务、明文配置,这些和 AI 没有关系。
第三,市场读数只反映当下。比特币刚经历 10 月末的一次大跌后回到 8 万美元上方,这个位置本身很脆弱,任何一起有具体金额和具体主体的交易所事件,都会得到完全不同的反应。用「通报出来价格没跌」去论证「市场认为风险可控」,是过度解读。

接下来值得盯的三件事
一是这份通报的后续版本。初版在 10 月 9 日,更新在 11 月 4 日,不到一个月就升级了定性和范围,如果第三版开始给出具体受害机构或 IOC 样本,那说明调查有了实质进展。
二是印度本地交易所的公开回应。Cointelegraph 已向 CoinDCX、CoinSwitch、WazirX、ZebPay、Mudrex 询问,回不回、怎么回,本身就是信息。沉默和「我们的储备金安全」是两种完全不同的表述。
三是各国监管会不会把「API 凭据被盗」写进交易所的合规要求里。现在多数司法辖区的交易所牌照要求集中在客户资产隔离和冷热钱包比例,而这份公告指出的事故发生在出金接口的身份验证层面,这一层目前基本靠自律。
资料来源
印度计算机应急响应组(CERT-In),CIAD-2026-0058《Escalation of AI-Driven Attacks on BFSI Entities by Threat Actor CRAFTY FALCON》,2026 年 11 月 4 日。https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0058
印度计算机应急响应组(CERT-In),CIAD-2026-0046《Threat Actors Exploiting Payment and Disbursement APIs for Unauthorized Fund Transfers in BFSI Entities》,2026 年 10 月 9 日。https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0046
Cointelegraph,《India warns AI-powered hackers targeting crypto exchanges at machine speed》,2026 年 11 月 5 日。https://cointelegraph.com/news/india-warns-ai-powered-hackers-targeting-crypto-exchanges-at-machine-speed
价格与指数:币安公开行情接口(api.binance.com/api/v3/ticker/24hr)与 alternative.me 恐慌贪婪指数接口,抓取时间 2026 年 11 月 5 日 10 时 50 分(UTC+8)。
最新文章
-
野草云香港三条线同价不同端口:5Mbps 和 200Mbps 的月
野草云香港把同一台 4 核 8GB 挂成 99 元 10Mbps 和 109 元 1500GB 两档,后者用完配额
更新:26-11-05
-
atom币今日行情 cosmos hub 10%通胀养出的15.5%年化还
ATOM 在 11 月 5 日一度回到 1.53 美元,日内涨约 7%,是主流币里涨幅第二的品种,可它
更新:26-11-05
-
ProfitServer 两个 7.9 美元的档位:一个给 4 核 50G
同一个价格页上,两个月付 7.9 美元的档位配置不同:一个是 4 核 2G 内存 50G 盘,另一
更新:26-11-05
-
原神7.2武器池四星陪跑 原神秘星典谕武器属性是什么 原
7.2 的武器池把秘星典谕和静水流涌之辉放在同一轮里,但定轨只能押一把。前者靠元素战
更新:26-11-05
-
魔兽世界无限pvp最强职业是什么 魔兽世界无限pvp和pve
PvP 服上部落和联盟的角色只能二选一,这条限制在建号那一刻就锁死了;之后的军衔进度
更新:26-11-05
-
Tudcloud 香港不限流量八档:$28 给 20Mbps,$40 还是
一条标着不限流量的香港 CN2 线,价格从五美元排到一百三十美元,很多人默认贵的档位带
更新:26-11-05
COMMENTS 网友评论





推荐文章
热门文章
 2026年世界杯小组赛好看吗?世界杯2026
26-05-14
 2026年世界杯预选赛在哪里看 世界杯足球
26-05-14
 VMware ESXi 9.0如何使用 ESXi 9.0激活
25-09-15
 2026捕鱼游戏那个最火 捕鱼游戏推荐哪个
26-01-16
 lmarena生成手办指令 lmarena怎么生成3
25-09-02
 HttpCanary怎么用 httpcanary打不开如何
25-09-02
 黄金交易平台app排行榜 贵金属黄金交易
25-07-14
 追番动漫软件推荐app2026 追番的免费软
25-07-14
 永久免费的追剧软件无广告 2026永久免费
25-07-14
 和平精英手游是刺激战场吗 腾讯光子和平
19-05-08