
DeFi网站劫持波及15个域名:入口恢复后,为何仍要检查钱包授权?
发布时间:2026/11/1 5:02:24来源:游吧乐编辑
10月31日披露的一批DeFi网站劫持,把风险放在了一个容易被忽视的位置:用户输入的域名可以完全正确,浏览器拿到的页面却已经换了主人。Blockaid识别出12个提供Step Drainer恶意工具的网站;The Block随后更新,Name.com发言人确认受影响的是15个客户域名,并称已恢复这些域名、仍在调查。两个数字统计对象不同,不能互相替换,也不能由此推导出15个协议的合约都遭入侵。[4]
从12个网站到15个域名,更新的是调查范围
The Token Press在10月31日18:02 UTC发布的报道,仍以Blockaid识别的12个网站为主要范围,强调共同注册商只是调查线索,缺少服务商最终根因报告。The Block在同日15:37 EDT的更新中,则加入了Name.com对未授权活动及15个客户域名的确认。后一个时点折合北京时间11月1日03:37,早于本次观察;因此继续写成“服务商尚未确认任何异常”,会漏掉已经发生的进展。[2][4]
更新也有边界。发言人的表述确认了域名重定向和账户处置,没有给出完整入口、攻击者身份或逐个域名的受害者清单。服务商承认异常,与已经查明全套入侵路径,是两种证据强度。同一恶意工具出现在多个站点,可以支持联合排查,却不足以证明每个站点都通过完全相同的漏洞失守。若把注册商、域名解析商和网页托管商合并为一个责任主体,后面的修复建议就可能落在错误位置。[2][4]
这也是评估受影响资产时需要先缩小问题的原因。域名事故影响用户到达应用的路径;协议是否仍按原规则处理资产,还需要合约和链上记录。报道提到若干团队称合约仍正常运行,但这种声明并不能给用户钱包里的既有授权出具安全保证。前端恢复与账户恢复必须分别判断。[2]

熟悉的入口,怎样变成另一份付款指令
按The Token Press对事件的描述,域名及解析控制发生未经授权的变化后,用户访问熟悉的网址,也可能到达攻击者控制的内容。The Block则描述Step Drainer诱导连接钱包后的访客批准资产转出。攻击不必先修改某个借贷池或交易池的规则;只要页面能够把恶意请求包装成正常操作,就有机会让用户自己给另一套指令授权。[2][4]
这里的“连接”容易引起误读。MetaMask官方帮助明确区分了连接网站与代币授权:连接涉及公开地址等访问权限,代币授权则允许应用代表用户访问和移动获准的代币。把网站从钱包连接列表中移除,不能据此认定原有链上额度已经归零。反过来,看到有人曾经连接网站,也不能直接断言其资金已经被转走。[3]
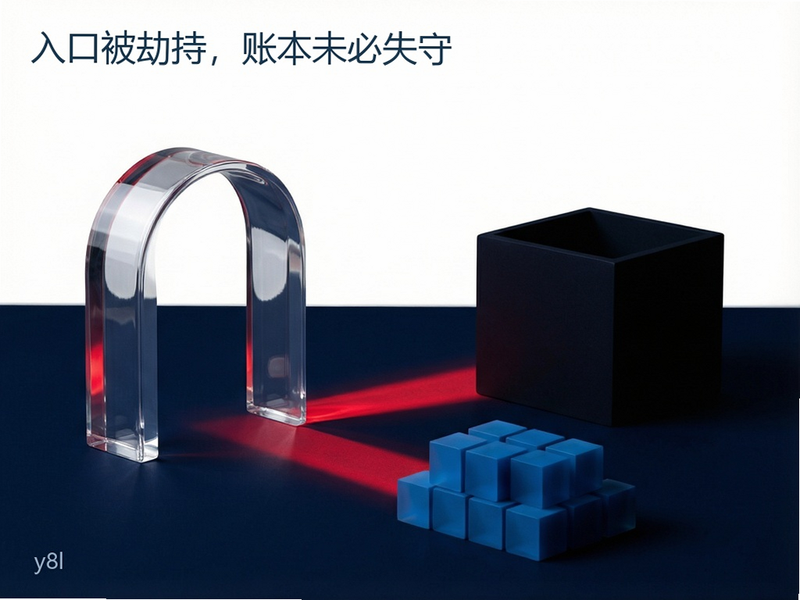
图:入口被重定向、账本仍独立运行的概念插图,用于解释两类控制权,非本次攻击的界面或资金流截图。
一笔被页面称作“恢复验证”的请求,可能让用户以为自己在修复账户,实际批准的却是代币使用权限。分析这类风险时,需要把页面文案、钱包展示的请求和最终上链行为放在一起。页面是否使用熟悉的标志,不能代替对授权对象的核对;某个合约曾经过审计,也无法证明当前页面发起的请求就是对那个合约的合法调用。这是依据控制路径作出的风险分析,不是声称本次每个受害者都经历了同一种操作。
硬件签名设备同样需要放回这个条件里讨论。如果设备忠实签出了用户批准的恶意请求,私钥没有离开设备,也可能出现用户不希望发生的资产转移。因而“私钥有没有泄露”和“是否留下可执行的恶意权限”应当各自调查。现有报道不足以给所有受影响钱包下结论,文章也不把前端劫持自动写成私钥泄露事件。
13.8万美元只覆盖一部分观察,不是最终损失账单
The Block称,其追踪到三个EVM链钱包中的约13.8万美元,且这一数字不包括Solana或Aptos上的可能损失。报道中的余额观察与全体受害者损失,是不同口径;本文未独立复算这些地址,也未把它作为跨链总额。[4]
目前有依据的说法是“媒体已追踪到约13.8万美元”,而不是“整个事件只损失13.8万美元”。资金可能经过多个地址,受害者可能尚未申报,也可能存在与本次事故无关的转账。若后续研究增加地址或网络范围,数字增长不必然代表恢复后仍在持续失窃,首先要看统计窗口和归因方法是否改变。同样,某个项目称尚未收到用户损失报告,也不等于其他项目没有损失。[2][4]
对协议持仓者而言,还要把两类敞口分开:资产留在协议里,和钱包曾授予外部地址额度,可能同时存在。只看协议资金池余额稳定,会漏掉用户侧权限问题;只看到个别钱包资金转出,又不足以断言协议资金池已经资不抵债。对事件规模的判断,应由受影响域名、授权对象、实际转出与归属核验共同支持,而不是用受影响站点数量乘出一个损失估计。

撤销授权需要上链,关闭网页没有同样效果
MetaMask说明,撤销代币授权意味着相关应用不再能按该额度移动钱包内容;因为授权在链上,撤销也需要链上交易并支付手续费。这给应急处置带来一个明确判断标准:操作是否形成了对应网络上的有效撤销记录,而不是浏览器是否关闭、钱包是否显示已经断开。[3]
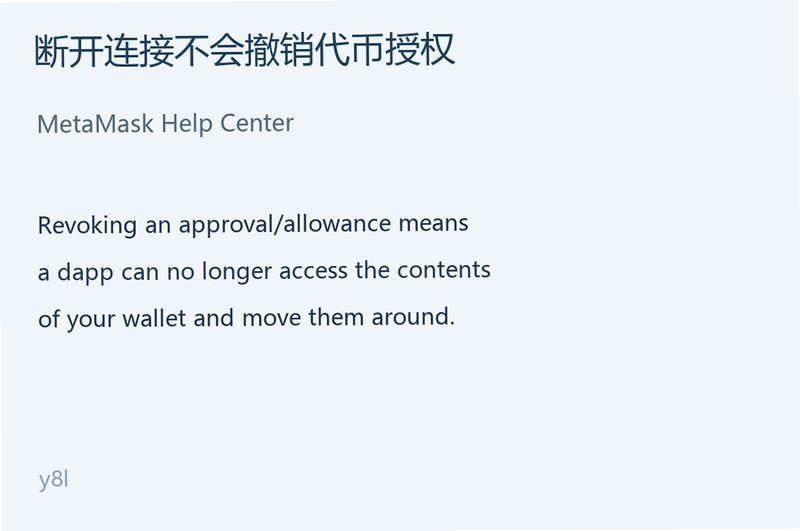
图:MetaMask帮助文档原文摘录排版,非网页截图;引文说明撤销授权与断开连接的区别。[3]
这条判断仍然有限定。撤销处理的是可撤销的权限,不能把已经完成的转出倒回去;它也不能证明其他资产、其他网络或其他授权对象没有风险。应急记录应尽可能保留当时访问时间、网络、签名请求和交易哈希,以便把“访问过”“批准过”和“已发生转出”区分开。遇到要求再签一次才能解除风险的页面,应先通过独立渠道核实其身份和请求内容,避免把应急操作又交回同一个受污染入口。
对项目方,恢复域名解析只是恢复服务的一项条件。The Token Press转述Kintsu提示,缓存的解析结果可能让部分访问者在一段时间内继续到达恶意目的地。因此,团队的恢复公告与用户所在网络实际加载的内容,可能短暂不同步。这个差异可以解释为何一部分人恢复访问、另一部分人仍看到异常,但它不能替代对实际异常页面的留证,也不能被用来默认所有异常都只是缓存。[2]
现阶段最有价值的后续材料,是Name.com把已确认的15个域名与Blockaid最初识别的12个站点对齐,再说明账户如何被控制、哪些改动已回滚,以及各项目怎样核对事故窗口中的恶意请求。若最终报告证明还有合约权限被滥用,当前以入口劫持为主的分析就需要扩展。用户恢复交互前,则应把项目恢复声明与自己账户的权限记录对上;这比仅凭首页重新打开,就认定所有风险已经结束,更有可检验的依据。
资料来源
最新文章
-
孕柚怎么用才安全?孕期记录和产检提醒靠谱吗
孕柚怎么用才安全?孕期记录和产检提醒靠谱吗?这篇分享我用了大半年的真实感受,从数
更新:26-11-01
-
Tokyonline网站报打开文件过多?NGINX进程限制怎样写入
4096个连接槽位仍可能受2048个文件描述符限制。Tokyonline候选订单应附工作进程证据与
更新:26-11-01
-
Gaia v29移除旧参数接口:Cosmos多签付款与治理工具的
多签交易暂用固定Gas值,旧参数查询服务退役,是Gaia v29发布说明写明的两项限制。节点
更新:26-11-01
-
地平线5季节赛怎么参加 地平线5的车怎么获得
同一辆SVX,两份官方材料给出的春季日期相差两天,Steam周报内部还有任务条件冲突。领
更新:26-11-01
-
TudCloud迁移后容器目录变空?挂载路径与恢复空间如何
空目录挂到应用路径,会让镜像里的文件暂时不可见。迁移验收应核对实际宿主路径和应用
更新:26-11-01
-
饥困荒野测试服怎么下载?下载后怎么安装?
饥困荒野测试服怎么下载?下载后怎么安装?这篇文章把安卓和电脑端的获取渠道、安装包
更新:26-11-01
COMMENTS 网友评论





推荐文章
热门文章
 2026年世界杯小组赛好看吗?世界杯2026
26-05-14
 2026年世界杯预选赛在哪里看 世界杯足球
26-05-14
 VMware ESXi 9.0如何使用 ESXi 9.0激活
25-09-15
 2026捕鱼游戏那个最火 捕鱼游戏推荐哪个
26-01-16
 lmarena生成手办指令 lmarena怎么生成3
25-09-02
 HttpCanary怎么用 httpcanary打不开如何
25-09-02
 黄金交易平台app排行榜 贵金属黄金交易
25-07-14
 追番动漫软件推荐app2026 追番的免费软
25-07-14
 永久免费的追剧软件无广告 2026永久免费
25-07-14
 和平精英手游是刺激战场吗 腾讯光子和平
19-05-08