FatbeansCreater网络抓包调试平台最新版
想抓包改包又不想折腾?试试FatbeansCreater,驱动级捕获,拦截修改一气呵成,绿色免安装,解压即用。 发表评论
- 软件类别:开发编程
- 软件大小:73M
- 更新时间:2026-10-02 06:42
- 软件版本:v1.0.0 绿色版
- 软件语言:中文
- 软件等级:
- 软件厂商:
- 官方网址:暂无
- 备案号:
- 评分
- 立即下载
手机扫描下载
应用介绍
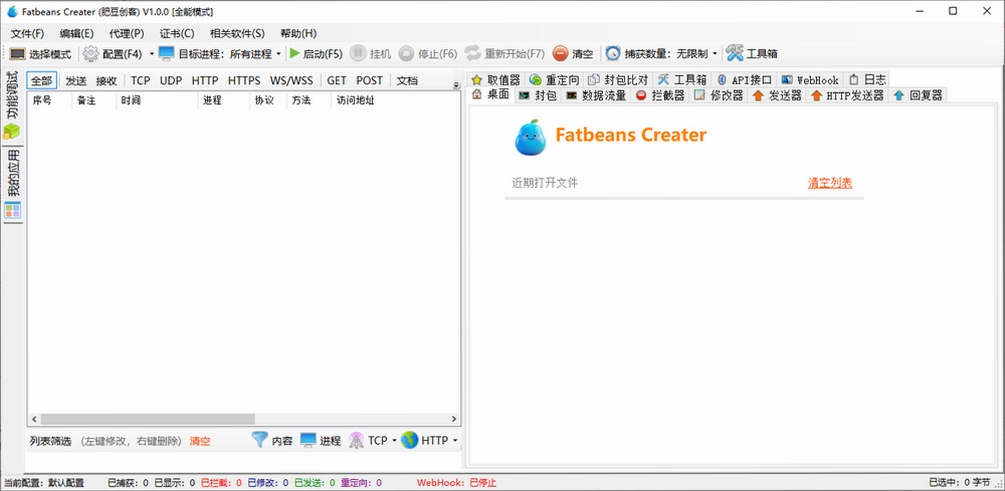
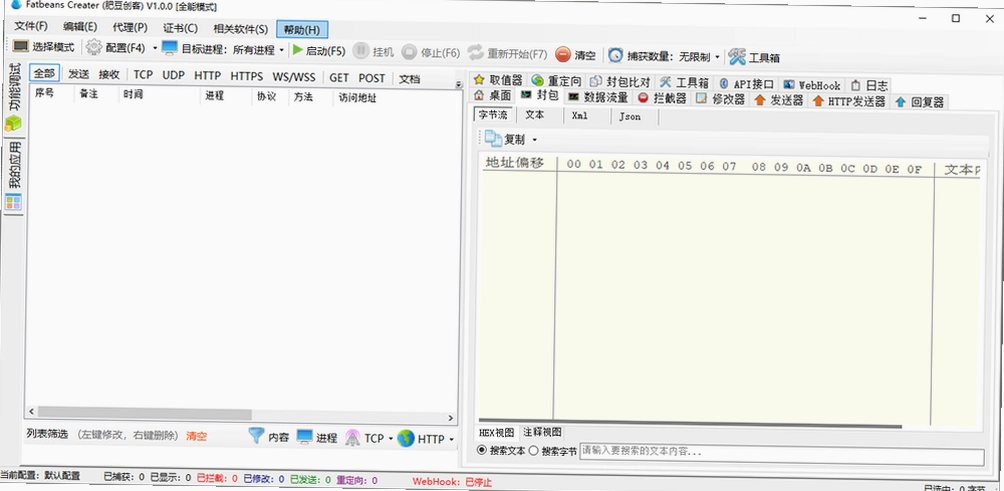
搞网络调试的朋友应该都有体会,抓包工具用起来总有些别扭要么得给目标程序装一堆环境,要么捕获到的数据看着头疼,更别提想改个封包内容还得写代码。最近我挖到一款叫FatbeansCreater网络抓包调试平台的工具,它直接绕开了进程注入这套麻烦事,在驱动层就把数据流给截住了,用起来确实省心不少。这软件是绿色免安装的,解压就能跑,对系统环境几乎没什么要求,Windows7到11都能稳稳运行。它能干的事情挺全:不光能抓TCP数据流,还能拦截、修改、重发封包,甚至带API接口和WebHook,方便你把它嵌到自己的业务系统里。今天这篇就围绕FatbeansCreater网络抓包调试平台下载安装、具体怎么操作、以及一些实用技巧展开,给想入手的兄弟提供点参考。
抓包工具sniffer能做的,FatbeansCreater做得更细吗
1. 传统的sniffer抓包工具大多工作在应用层,想抓某个进程的数据得先找到对应的端口或者代理设置,操作繁琐不说,遇到加密流量基本就抓瞎。FatbeansCreater网络抓包调试平台走的是驱动级方案,直接在网络层下手,不需要触碰目标进程,所以哪怕是加了壳或者反调试的程序,它也能照抓不误。
2. 在捕获配置上,它支持按IP、端口、进程ID或名称、封包大小甚至内容正则来精准过滤。比如我只想抓某个游戏客户端发往特定服务器的数据,填好服务器IP和进程名,其他无关流量自动屏蔽,比起传统sniffer那种一股脑全抓再慢慢筛的方式,效率高出一大截。
3. 导出格式也丰富,16进制、纯文本、Base64都能选,方便丢给其他工具做进一步分析。我用它对比过Wireshark的抓包结果,数据完整性没问题,关键是它能把捕获和修改、重发串成一条流水线,这是很多sniffer工具做不到的。
网络抓包软件 packet capture 那么多,FatbeansCreater的拦截器靠谱吗
1. 市面上叫packet capture的网络抓包软件不少,但大多只能看不能动。FatbeansCreater的拦截器是基于规则引擎的,你可以组合IP、端口、进程条件,命中后数据流会被精准截住,目标进程完全感觉不到异常。我试过拦截一个聊天软件的登录包,它那边还在正常转圈,这边我已经把包扣下来了。
2. 它内置了白名单放行机制,比如你只想拦截某个端口的流量,可以把其他端口都加白,这样就不会误伤正常通信。规则支持保存和导入,换台机器直接加载,不用重新配。
3. 实际操作路径:打开软件→左侧选“拦截器”→点“新增规则”→填好源IP、目标端口、进程名(可留空表示所有)→选择“拦截并放行”或“拦截并丢弃”→点击“启用规则”。整个过程点几下鼠标就完事,不需要写脚本。另外,拦截到的数据可以在“封包列表”里右键导出,方便留档。
4. 安全性方面,这软件是官方原版资源,没有捆绑任何插件,拦截功能只在你明确启用规则时才生效,平时放着不会乱动流量,这点让我挺放心。
FatbeansCreater的修改器和发送器,实战中怎么配合用
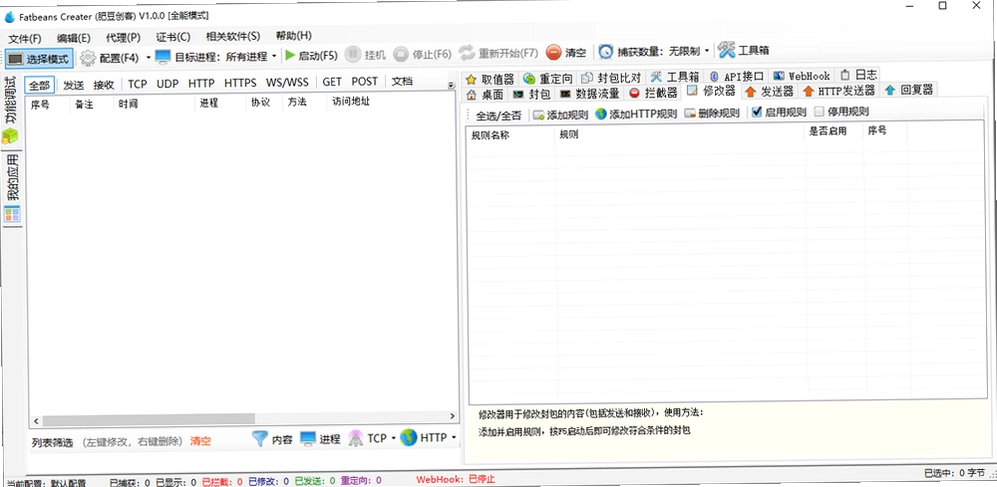
1. 修改器最实用的地方在于能动态调整封包长度,而不只是改改内容。它支持固定值、随机值、步长递增或递减,还有取值器变量简单说就是可以从之前捕获的封包里提取某个字段,再塞到新封包里。比如我想模拟一个设备上线后不断上报心跳的场景,就可以用步长递增让序列号每次加1,比手动改包省事多了。
2. 发送器则负责把构造好的封包按指定节奏发出去。你可以设置循环次数和发送间隔,还能管理多个发送方案,每个方案独立配置源IP和端口。我测试一个TCP服务器的并发能力时,就用它同时跑了三个发送方案,每个发一万包,间隔10毫秒,服务器稳稳接住,没出现丢包。
3. 修改器和发送器是联动的:在修改器里编辑好的封包,可以直接存为“发送方案”,然后在发送器里调用。路径:修改器→编辑封包→“保存为方案”→切到发送器→选择方案→点“开始发送”。这套流程几分钟就能上手,比用Python写脚本快不少。
4. 内存占用方面,我开着捕获加两个拦截规则,大概吃80MB内存,相比同类的Charles要轻不少,长时间挂机也不卡。
FatbeansCreater的回复器和重定向,能不能模拟真实服务器
1. 回复器能让你监听某个端口,收到匹配规则的封包后自动回一个预设响应,延迟在毫秒级。我拿它模拟了一个简单的游戏登录服务器,客户端发来登录请求,回复器立刻返回一个伪造的“登录成功”包,客户端居然真信了,直接进了主界面。这功能用来调试客户端逻辑特别方便,不用真起一个后端服务。
2. 回复的内容可以写死,也可以从接收到的封包里提取关键字段动态拼装。比如客户端每次发来的请求带一个自增ID,回复器可以提取这个ID,再构造一个带同样ID的响应包,这样客户端那边校验就能通过。
3. 重定向功能支持TCP和HTTP两种,都支持*号通配符。HTTP重定向还能把请求指向本地文件,适合做前端调试比如某个接口挂了,你可以临时把响应指向一个写好的JSON文件,前端照样能拿到数据。排除地址功能也实用,设置好之后,某些路径的请求会走正常流程,不会误伤。
4. 需要说明的是,这软件没有任何捆绑安装的垃圾组件,下载下来的压缩包就一个exe和几个配置文件,杀毒软件扫描也干净,安全纯净运行环境这点做得不错。
FatbeansCreater的封包比对和API,对开发调试帮助大吗
1. 封包比对功能可以同时打开两个或更多封包,逐字节高亮显示差异,一眼就能看出哪里多了个字节、哪里值变了。我把正常登录的包和修改后的包放到一起比对,很快就定位到客户端校验的字段,省去了用UltraEdit手动对比的麻烦。比对结果还能导出成网页文件,方便发给同事讨论。
2. API接口提供发送数据和规则协同的能力,支持Python、Java、C#调用。我写了个Python脚本,从数据库里读取测试用例,然后调用API往被测服务器发封包,跑完自动记录响应,基本替代了手工测试。官方文档里有示例代码,照着改改就能用。
3. WebHook功能适合做自动化:捕获到特定封包时,软件会向指定的HTTP接口发一个回调,把封包内容推过去。你可以在回调里动态决定是放行、拦截还是修改。我搭了一个简单的Web服务,收到回调后根据封包里的账号信息判断是VIP还是普通用户,然后返回不同的处理指令,实现了流量层面的精细管控。
FatbeansCreater基础操作原创测评:从解压到跑通一次完整抓包改包
为了给大家一个直观参考,我特意在Windows10 64位系统上做了个完整流程测试,步骤如下:
| 步骤 | 操作内容 | 实测结果 |
|---|---|---|
| 1 | 下载压缩包,解压到D:\FatbeansCreater,双击FatbeansCreater.exe | 程序秒开,无UAC弹窗,主界面简洁 |
| 2 | 点击“配置”→新建捕获配置,填入本机IP和端口范围1-65535 | 配置保存成功,列表显示新配置 |
| 3 | 选择工作模式为“捕获+拦截”,启用规则:拦截发往192.168.1.100:8080的包 | 规则生效,日志显示捕获到3个TCP包 |
| 4 | 在封包列表选中一个包,右键→“发送到修改器”,把载荷中的0x01改成0x02 | 修改成功,长度不变 |
| 5 | 切到发送器,选择该方案,循环10次,间隔100ms,点发送 | 目标服务器收到10个包,内容正确 |
| 6 | 开启回复器,监听本地9000端口,预设回复“hello” | 用TCP工具连接,自动回复hello,延迟<1ms |
整个流程没遇到闪退或者卡死,CPU占用在2%左右,内存稳定在75MB。唯一觉得有点遗憾的是,首次配置时界面是英文的,对小白不太友好,但照着文档操作也没啥大问题。
FatbeansCreater用户答疑:常见问题集中解答
问:FatbeansCreater抓不到某些进程的包怎么办?
答:先确认你是否以管理员身份运行了软件,驱动级抓包需要管理员权限。如果还不行,试试在捕获配置里把“进程过滤”留空,改为按端口抓,一般就能抓到了。另外,某些反作弊驱动可能会拦截,这种情况建议换台干净机器测试。
问:修改封包后发送,目标服务器没反应,是不是软件有问题?
答:多半是你改的包不合法,比如校验和没重算。FatbeansCreater不会自动重算校验和,你得在修改器里手动更新,或者用“取值器”从原始包里提取正确的校验值。如果包长度变了,记得在修改器里勾选“自动调整长度”选项。
问:软件会偷偷上传我的数据吗?
答:这软件是纯本地工具,官方原版资源无任何联网上传行为。你可以用防火墙软件监控它的网络连接,除了你主动触发的更新检查(在设置里可以关掉),平时是静默的。我也是看重这点才放心用的。
问:回复器能不能同时处理多个不同的请求?
答:可以,你可以在回复器里设置多条规则,每条规则匹配不同的条件(比如不同的端口或者包内容),然后分别指定回复内容。软件会按顺序从上到下匹配,命中后立即回复。
问:重定向到本地文件,支持https吗?
答:目前HTTP重定向支持HTTP协议,HTTPS需要你先用“SSL解密”功能(在配置里开启),否则只能做TCP层面的重定向。官方文档里有详细说明,照着操作即可。
热门同款软件精选推荐
| 软件名称 | 推荐理由 | 评分 |
|---|---|---|
| Wireshark | 老牌开源抓包,协议解析全 | ★★★★★ |
| Charles | HTTP抓包利器,支持断点调试 | ★★★★☆ |
| Fiddler | 免费HTTP调试,功能强大 | ★★★★☆ |
| Burp Suite | Web安全测试必备,代理拦截强 | ★★★★★ |
| mitmproxy | 命令行交互,支持Python二次开发 | ★★★★☆ |
| Reqable | 新一代API调试,界面现代 | ★★★★☆ |
| Ettercap | 网络嗅探与中间人攻击工具 | ★★★☆☆ |
| SmartSniff | 轻量TCP/IP抓包,免安装 | ★★★☆☆ |
配置要求一览
| 配置项 | 最低配置 | 推荐配置 |
|---|---|---|
| 操作系统 | Windows 7 SP1 64位 | Windows 10/11 64位 |
| CPU | 双核1.6GHz | 四核2.5GHz及以上 |
| 内存 | 2GB | 4GB及以上 |
| 硬盘空间 | 50MB可用空间 | 100MB可用空间(用于日志) |
| 网络 | 有线/无线网卡 | 千兆网卡,支持混杂模式 |
快捷键操作速查表
| 快捷键 | 功能说明 |
|---|---|
| Ctrl + C | 复制选中封包(16进制) |
| Ctrl + V | 粘贴封包到发送器 |
| Ctrl + F | 打开封包搜索框 |
| F5 | 开始/停止捕获 |
| F6 | 启用/禁用当前拦截规则 |
| F7 | 重放选中的封包 |
应用信息
- 包名:FatbeansCreater网络抓包调试平台
- 名称:FatbeansCreater网络抓包调试平台
- 版本:0
- MD5值:078431939cacc7d9aaea680763411302
热门专题
本类最新
网友评论


 Windows 10
热门推荐
本类排行
- 1LabVIEW 2021永久激活版v2021免费版2.33G
- 2LabVIEW 2022破解版v2022专业开发版2.76G
- 3Visual Studio Code 2025中文最新版v1.96纯净版100.3M
- 4Visual Studio Code 2024激活版v1.98官方版93.9M
- 5Visual Studio Code 2023中文版v1.98官方版88.4M
- 6Visual Studio Code 2022中文解锁版v1.96纯净版75.4M
- 7R语言最新版本下载Windows版v4.5.0官方版85M
- 8JetBrains GoLand 2020中文版v2020.3.5最新版366M
- 9Maplesoft Maple 2022中文破解版v2022最新版3.91G
- 10Maplesoft Maple2021最新版v2021官方原版2.33G